





Penetration testing
Nemko, attraverso i servizi dedicati di Penetration Test, può contribuire a migliorare la sicurezza informatica individuando e sfruttando eventuali punti deboli del software o di sistema.

Non è possibile sapere quanto sia protetto il proprio sistema prima che qualcuno tenti di accedervi.
Che cos'è il Penetration Test?
I Penetration Test sono spesso definiti "hacking etico" o "white-hat hacking". Eseguire un Penetration Test (detto anche Pen Test) su un sistema o un software significa simulare un attacco cercando di accedere al sistema nello stesso modo in cui lo farebbe un hacker.
Quando eseguiamo un Penetration Test, cerchiamo di entrare nel sistema e/o di rubare le informazioni trasmesse dal sistema per verificare quanto sia facile o difficile, identificandone così le vulnerabilità.
Perché il Penetration Test è importante?
Un Pen Test consente di accertare che il sistema sia al sicuro dagli hacker e quindi di risparmiare all'azienda perdite di tempo e denaro che un attacco doloso avrebbe potuto comportare.
Inoltre, fornisce una panoramica dello stato di sicurezza delle reti. I computer sono complicati e le cose si muovono a una velocità tale che le vulnerabilità del sistema possono facilmente emergere senza che nessuno se ne renda conto.
Perché affidarsi a specialisti esterni?
Il personale interno svolge un ruolo fondamentale nel mantenimento della sicurezza informatica aziendale. Tuttavia, il coinvolgimento di specialisti esterni offre importanti vantaggi.
I penetration tester dedicano la propria attività all'identificazione e alla valutazione delle vulnerabilità, disponendo di competenze specialistiche, strumenti avanzati e certificazioni costantemente aggiornate. Inoltre, possono garantire che le attività di test vengano eseguite secondo una pianificazione definita, senza essere influenzate dalle priorità operative quotidiane dell'organizzazione.
E' importante per le piccole imprese?
Si tende spesso a pensare che gli attacchi informatici riguardino soltanto le grandi aziende, ma in realtà anche le piccole e medie imprese rappresentano un obiettivo frequente. In molti casi, la mancanza di risorse dedicate e di competenze specialistiche rende più difficile identificare e gestire efficacemente le vulnerabilità.
Le esigenze di una piccola impresa sono naturalmente diverse da quelle di una grande azienda, per questo i servizi possono essere adattati in funzione delle dimensioni e della complessità dell'ambiente da analizzare. Anche una valutazione preliminare può contribuire a migliorare il livello di sicurezza e a ottenere una maggiore visibilità sui sistemi e sul software in uso.
Per una prima analisi consigliamo generalmente una valutazione di livello 1, che include il supporto di un consulente specializzato. Questo consente di interpretare correttamente i risultati, definire le priorità di intervento e pianificare in modo efficace le attività successive.
Non più di quanto sia necessario: i quattro livelli.
L'esigenza esatta di una scansione delle vulnerabilità e di un test di penetrazione varia da un'azienda all'altra; per semplificare la definizione, Nemko ha sviluppato un modello di fornitura di servizi in cui ogni "livello" di fornitura di servizi è progressivamente più avanzato e approfondito.
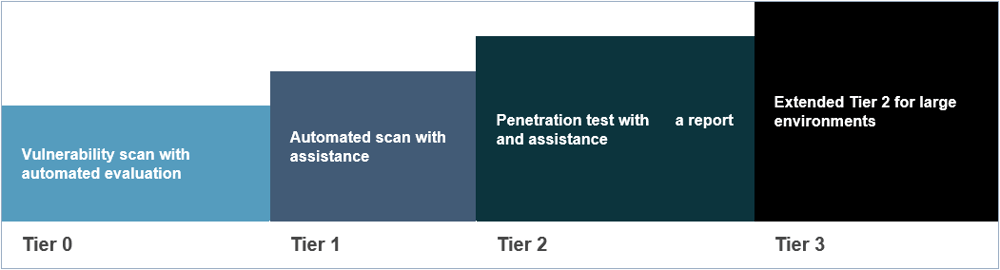
Ogni livello include e si basa su tutti i livelli inferiori. Ad esempio, se si sceglie il livello 2, i livelli 0 e 1 sono inclusi nel "pacchetto".
Livello 0
Il penetration tester esegue una scansione delle vulnerabilità e fornisce al cliente un report automatico dei risultati.
Livello 1
Il penetration tester assiste il cliente nell'evidenziare e dare priorità ai vari rischi che accompagnano le vulnerabilità e fornisce strategie generali di mitigazione.
Livello 2
Dopo aver eseguito una scansione delle vulnerabilità, il penetration tester esegue un test di penetrazione e produce un rapporto con i risultati e i suggerimenti per la correzione.
Livello 3
È una versione estesa del livello 2. Si applica ai progetti per i quali è necessario un tempo supplementare a causa dell'entità e della complessità del test di penetrazione.
Servizi una tantum o in abbonamento
Le scansioni regolari sono consigliate perché i sistemi IT vengono modificati di frequente e vengono scoperte nuove vulnerabilità nei programmi esistenti. Una soluzione tipica consiste nell'eseguire scansioni di vulnerabilità e test di penetrazione seguiti da scansioni di vulnerabilità automatiche a intervalli regolari, ad esempio trimestrali.
I test di penetrazione approfonditi vengono solitamente eseguiti una tantum o a intervalli annuali.
Un processo tipico
- Definizione dell'ambito insieme al cliente.
- Esecuzione della scansione delle vulnerabilità del sistema.
- Utilizzo dei risultati della scansione per esplorare le vulnerabilità.
- Presentare l'analisi e le raccomandazioni in un rapporto al cliente.
In genere, una scansione automatica viene eseguita periodicamente, fornendo al cliente una panoramica continua della rete.
Nemko può contribuire a colmare i punti deboli
Il nostro team di esperti in sicurezza informatica può suggerire come colmare i punti deboli dei sistemi simulando un attacco hacker e sfruttando tutte le vulnerabilità riscontrate per ottenere un'analisi approfondita della sicurezza del sistema. Questa operazione può essere effettuata dall'interno o come tentativo di accesso. Si può eseguire una volta sola o a intervalli regolari.
Attualmente offriamo solo penetration test su applicazioni Android e iOS, ma stiamo lavorando per poter fornire presto il servizio anche per altri sistemi.
Vuoi saperne di più sui penetration test e su come potrebbero supportare la tua realtà aziendale? Pianifica una chiamata gratuita con noi.

Scopri come i penetration test possono supportarvi a identificare vulnerabilità, rafforzare la sicurezza dei sistemi e ridurre il rischio di incidenti informatici.
Webinar on-demand
I nostri esperti forniranno spunti pratici e indicazioni su come valutare e rafforzare la security, ridurre il rischio di un incidente di sicurezza e proteggere la reputazione aziendale.

La conformità, senza complicazioni
I requisiti normativi e di conformità possono aggiungere complessità allo sviluppo di un prodotto. Nemko vi supporta nell'integrare la conformità fin dalle prime fasi del progetto, contribuendo a ridurre tempi, costi e attività di rilavorazione e facilitando il percorso verso l'immissione sul mercato.





Ti ricontatteremo...
...con informazioni personalizzate su come possiamo contribuire alla sicurezza delle tue reti. Basta compilare questo modulo.