Skip to content
Resource_Centre_600x320

Practical resources for navigating compliance, testing, and global market access.

Blog_writing_600x320

Expert insights on compliance, testing, certification, and evolving regulatory requirements.

Certificate_Finder_600x320

Verify certificate authenticity and certification status through Nemko’s online platform.

Locations_600x320

Find Nemko locations worldwide and connect with local experts for testing, certification, compliance, and global market access services.

Sicurezza delle reti globali e sicurezza informatica_1080x720

Webinar on-demand: Introduzione alla certificazione ISO 27001

Scopri come proteggere i dati della tua azienda

La sicurezza delle informazioni è fondamentale per proteggere dati aziendali, informazioni su clienti e dipendenti, proprietà intellettuale e altri asset critici dell'organizzazione. La norma ISO/IEC 27001 definisce i requisiti per l'implementazione di un Sistema di Gestione della Sicurezza delle Informazioni (ISMS), fornendo un approccio strutturato all'identificazione e alla gestione dei rischi.
La norma affronta aspetti legati sia alla sicurezza informatica sia ai controlli organizzativi e fisici necessari per proteggere le informazioni e supportare la resilienza dell'organizzazione.

Argomenti trattati:

  • Panoramica della norma ISO/IEC 27001
  • Principali vantaggi dell'implementazione e della certificazione ISO 27001
  • Struttura della norma e requisiti del Sistema di Gestione della Sicurezza delle Informazioni (ISMS)
  • Approccio alla valutazione e alla gestione dei rischi previsto dalla ISO 27001

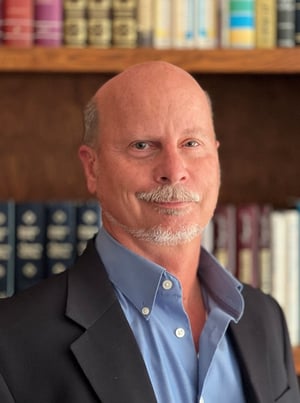
Relatore del webinar

Mark Jackson
Mark Jackson Consulente principale e revisore di organismi di certificazione

Mark Jackson vanta 30 anni di esperienza nella gestione della qualità presso organizzazioni manifatturiere globali con sedi multiple negli Stati Uniti, in Europa, Asia, Sudamerica e Africa. Ha maturato esperienza in diversi settori, tra cui quello dei dispositivi medici, industriale, della Difesa (DoD), delle telecomunicazioni e commerciale. Ha creato team interfunzionali incentrati sull’eccellenza operativa all’interno di organizzazioni aziendali di piccole e grandi dimensioni. Mark è consulente e auditor di un ente di certificazione per le norme ISO 13485:2016, ISO 9001:2015 e ISO 27001:2013.