Skip to content
Resource_Centre_600x320

Practical resources for navigating compliance, testing, and global market access.

Blog_writing_600x320

Expert insights on compliance, testing, certification, and evolving regulatory requirements.

Certificate_Finder_600x320

Verify certificate authenticity and certification status through Nemko’s online platform.

Locations_600x320

Find Nemko locations worldwide and connect with local experts for testing, certification, compliance, and global market access services.

Globale Netzwerksicherheit – Cybersicherheit_1080x720

On-Demand-Webinar: Eine Einführung in die ISO 27001-Zertifizierung

Erfahren Sie, wie Sie die Daten Ihres Unternehmens schützen können

Tun Sie alles in Ihrer Macht Stehende, um Ihre wichtigsten Vermögenswerte wie Mitarbeiter- und Kundendaten, Ihr Markenimage und andere vertrauliche Informationen zu schützen? ISO/IEC 27001:2017 ist die Norm für Informationssicherheits-Managementsysteme, die die Anforderungen für die Umsetzung von Sicherheitsmaßnahmen innerhalb einer Organisation festlegt. Sie umfasst zudem physische Sicherheitsmaßnahmen und Fragen der IT-Sicherheit.

Behandelte Themen:

  • Ein Überblick über ISO 27001
  • Eine Einführung in die Vorteile der ISO 27001-Zertifizierung
  • Eine Zusammenfassung der Struktur und Anforderungen der ISO 27001
  • Eine Zusammenfassung der Struktur und Anforderungen von ISO 27001

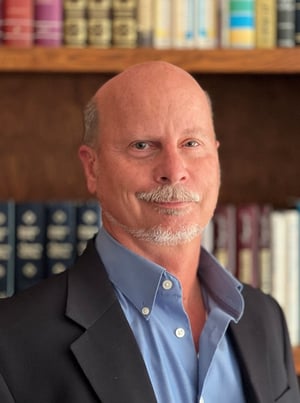
Webinar-Referent

Mark Jackson
Mark Jackson Leitender Berater und Auditor bei einer Zertifizierungsstelle

Mark Jackson verfügt über 30 Jahre Erfahrung im Qualitätsmanagement in globalen, standortübergreifenden Fertigungsunternehmen in den Vereinigten Staaten, Europa, Asien, Südamerika und Afrika. Er hat Erfahrung in verschiedenen Branchen, darunter Medizinprodukte, Industrie, Verteidigungsindustrie, Telekommunikation und Handel. Er hat funktionsübergreifende Teams aufgebaut, die sich in kleinen und großen Unternehmen auf operative Exzellenz konzentrieren. Mark ist Berater und Auditor bei einer Zertifizierungsstelle für die Normen ISO 13485:2016, ISO 9001:2015 und ISO 27001:2013.