



Skip to content
Resource_Centre_600x320

Practical resources for navigating compliance, testing, and global market access.

Blog_writing_600x320

Expert insights on compliance, testing, certification, and evolving regulatory requirements.

Certificate_Finder_600x320

Verify certificate authenticity and certification status through Nemko’s online platform.

Locations_600x320

Find Nemko locations worldwide and connect with local experts for testing, certification, compliance, and global market access services.

Direttiva RED e Cyber Resilience Act: aspetti chiave e requisiti applicabili

Webinar on-demand

Il 1° agosto sono entrati in vigore i requisiti di cybersecurity previsti dalla Direttiva delle apparecchiature radio (RED). A breve, il Cyber Resilience Act (CRA) estenderà tali obblighi a una gamma ancora più ampia di prodotti.

Scopri i principali aspetti di entrambe le normative e come affrontarne i requisiti in modo pratico ed efficace.

Segui la nostra sessione di approfondimento dedicata alla RED e al CRA per comprendere i principali obblighi normativi e il loro impatto sui prodotti:

  • RED
    Requisiti di conformità e indicazioni pratiche per affrontare gli adempimenti richiesti.
  • Panoramica sul CRA
    Introduzione al Cyber Resilience Act e ai motivi per cui rappresenta un passaggio fondamentale per i produttori.
  • Ambito di applicazione dei prodotti
    Quali prodotti rientrano nel campo di applicazione del CRA e quali possono essere gli impatti sul vostro portafoglio prodotti.
  • Categorie di prodotti e percorsi di conformità
    Le diverse categorie previste dal regolamento e le modalità disponibili per dimostrare la conformità.
  • Indicazioni operative
    Le principali attività da considerare per pianificare il percorso di conformità e integrare i requisiti di cybersecurity nello sviluppo del prodotto.
  • Sessione di domande e risposte dal vivo

Hai ancora domande?

Durante la sessione affronteremo anche alcuni dei quesiti più frequenti:

  • I miei prodotti rientrano nell'ambito di applicazione del CRA?
  • È necessario il coinvolgimento di un Organismo Notificato?
  • Come gestire la conformità quando la stessa soluzione viene utilizzata su più prodotti?

Relatori del webinar
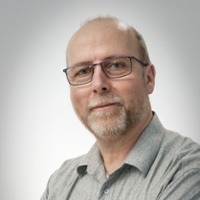
Geir-Horthe-1
Geir Hørthe Responsabile del Dipartimento di Cybersecurity di Nemko

Geir Hørthe è responsabile delle attività di cybersecurity di Nemko. Nel corso della sua carriera in azienda ha ricoperto diversi ruoli nei servizi di prova e nella gestione dei laboratori, operando nei settori della sicurezza, ATEX e delle apparecchiature elettromedicali.
Ha inoltre svolto il ruolo di Managing Director presso la sede Nemko di Londra per due anni. Successivamente è rientrato in Norvegia, dove ha guidato per molti anni le attività di certificazione presso la sede centrale dell'azienda, occupandosi di certificazioni nazionali e internazionali per prodotti elettrici.
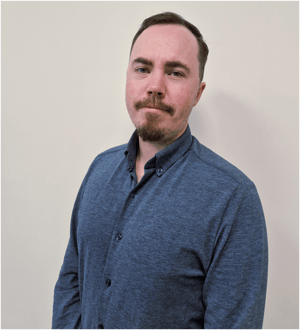
Hans Gunneng
Hans Gunneng Tømmerbakk Responsabile tecnico della cybersecurity

Hans Gunneng Tømmerbakk ha conseguito una laurea in Ingegneria Informatica presso l'Università di Agder (UiA) e ricopre il ruolo di responsabile tecnico presso il laboratorio di cybersecurity di Nemko a Taiwan.
È un penetration tester certificato con una consolidata esperienza nelle attività di valutazione e prova per dispositivi IoT e prodotti connessi. Ha maturato competenze specifiche nell'applicazione di standard e requisiti internazionali di cybersecurity, tra cui EN 18031 ed ETSI EN 303 645, svolgendo attività di valutazione della conformità e supportando i produttori nell'adeguamento ai requisiti applicabili.