Skip to content
Resource_Centre_600x320

Practical resources for navigating compliance, testing, and global market access.

Blog_writing_600x320

Expert insights on compliance, testing, certification, and evolving regulatory requirements.

Certificate_Finder_600x320

Verify certificate authenticity and certification status through Nemko’s online platform.

Locations_600x320

Find Nemko locations worldwide and connect with local experts for testing, certification, compliance, and global market access services.

travelt-kontor-arbeidsplass-cybersikkerhet-mennesker-1560x1060

Webinar på forespørsel: Beskyttelse av bedriftens verdier: Risikostyring og ISO 27001

Gjør du alt du kan for å beskytte bedriftens verdier, som finansiell informasjon, immaterielle rettigheter og opplysninger om ansatte? Standarden for informasjonssikkerhetsstyringssystemer, ISO/IEC 27001:2017, er utformet for å spesifisere kravene til implementering av sikkerhetstiltak i en organisasjon. Denne standarden tar direkte for seg risikoene og de nødvendige tiltakene for å sikre at virksomheten din kan operere i et miljø preget av stadig økende cyberangrep.

Bli med når vi i samarbeid med Mark Jackson fra Pacific Quality Solutions presenterer et webinar om beskyttelse av bedriftens verdier: Risikostyring og ISO 27001. Lær hvordan du kan ivareta informasjonens konfidensialitet, integritet og tilgjengelighet ved å anvende en risikostyringsprosess som forsikrer interessenter om at risikoene håndteres effektivt.

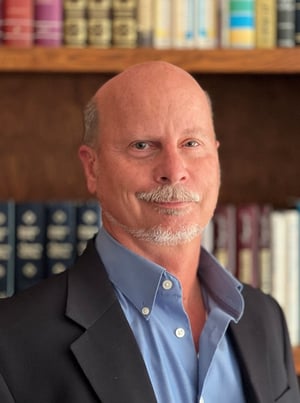
Webinar-foredragsholder

Mark Jackson
Mark Jackson Hovedkonsulent og revisor for sertifiseringsorgan

Mark Jackson har 30 års erfaring med kvalitetsledelse i globale produksjonsbedrifter med flere anlegg i USA, Europa, Asia, Sør-Amerika og Afrika. Han har erfaring fra flere bransjer, blant annet medisinsk utstyr, industri, forsvarsdepartementet (DoD), telekommunikasjon og kommersiell virksomhet. Han har bygget opp tverrfunksjonelle team med fokus på operasjonell fortreffelighet i både små og store bedrifter. Mark er konsulent og revisor for sertifiseringsorganer for ISO 13485:2016, ISO 9001:2015 og ISO 27001:2013.